

1. An toàn thông tin y tế là gì?
An toàn thông tin y tế là việc bảo vệ dữ liệu người bệnh và các hệ thống công nghệ sử dụng trong hoạt động khám chữa bệnh khỏi nguy cơ bị xem, đánh cắp, thay đổi trái phép hoặc làm gián đoạn. Phạm vi bảo vệ không chỉ gồm hồ sơ bệnh án, kết quả xét nghiệm hay hình ảnh chẩn đoán mà còn bao gồm các phần mềm, thiết bị và hệ thống lưu trữ, trao đổi dữ liệu trong cơ sở y tế.
Mục tiêu của an toàn thông tin là đảm bảo dữ liệu chỉ được truy cập bởi người có thẩm quyền, thông tin không bị sửa đổi trái phép và hệ thống luôn sẵn sàng khi cần phục vụ khám chữa bệnh.
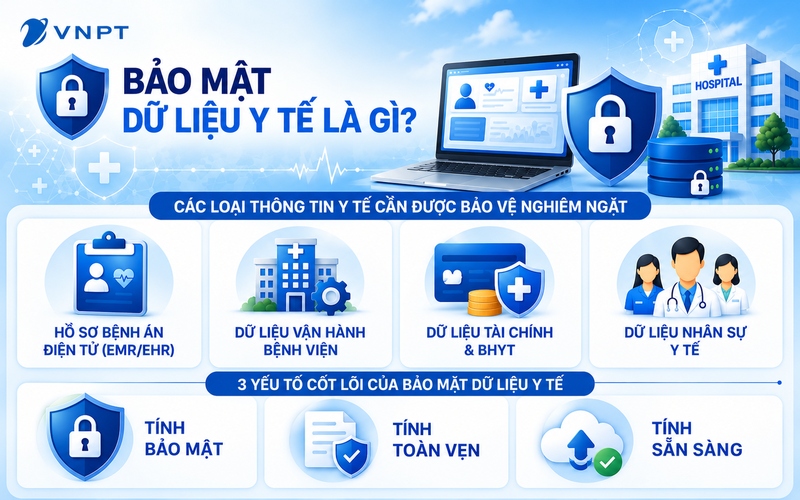
Ba yếu tố cốt lõi tạo nên an toàn thông tin y tế gồm:
-
Tính bảo mật (Confidentiality): Thông tin người bệnh chỉ được xem hoặc sử dụng bởi những người được cấp quyền và phục vụ đúng mục đích.
-
Tính toàn vẹn (Integrity): Dữ liệu y tế phải được giữ nguyên trạng, chính xác, không bị chỉnh sửa hay giả mạo trái phép trong suốt quá trình lưu trữ và truyền tải.
-
Tính khả dụng (Availability): Hệ thống và dữ liệu phải luôn sẵn sàng để phục vụ công tác khám chữa bệnh khi cần thiết, không bị gián đoạn bởi sự cố hay tấn công mạng.
Phạm vi của an toàn thông tin y tế không chỉ dừng lại ở dữ liệu mà còn bao trùm toàn bộ hệ thống công nghệ thông tin, thiết bị y tế kết nối mạng và quá trình xử lý, truyền tải thông tin giữa các bên liên quan như bệnh viện, bảo hiểm y tế và cơ quan quản lý.
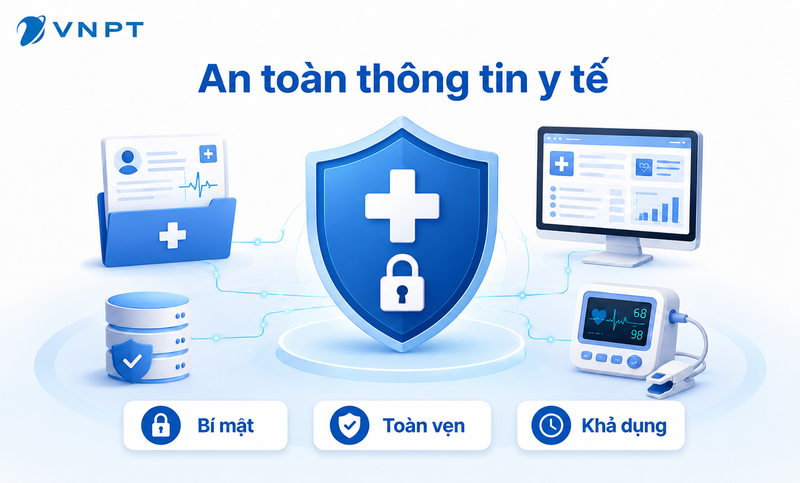
Ba yếu tố cốt lõi của an toàn thông tin y tế gồm tính bí mật, tính toàn vẹn và tính khả dụng.
2. Những thông tin và hệ thống nào cần được bảo vệ?
Trong môi trường y tế số hóa, khối lượng dữ liệu cần bảo vệ ngày càng lớn và đa dạng, trải dài từ thông tin cá nhân đến toàn bộ hạ tầng vận hành.
-
Dữ liệu và thông tin người bệnh: Đây là nhóm dữ liệu đặc biệt nhạy cảm, bao gồm thông tin nhận dạng cá nhân, lịch sử bệnh án, kết quả xét nghiệm, hình ảnh chẩn đoán và đơn thuốc. Nếu bị lộ, thông tin này có thể bị lợi dụng cho các mục đích lừa đảo, phân biệt đối xử hoặc xâm phạm quyền riêng tư của bệnh nhân.
-
Hệ thống công nghệ thông tin y tế: Bao gồm phần mềm quản lý bệnh viện (HIS), hệ thống bệnh án điện tử (EMR), hệ thống lưu trữ và truyền hình ảnh y khoa (PACS), cùng các thiết bị y tế có kết nối mạng. Đây là những hệ thống quan trọng trong vận hành cơ sở y tế. Nếu bị tấn công hoặc gián đoạn, nhiều hoạt động khám chữa bệnh có thể bị ảnh hưởng.
-
Hoạt động lưu trữ, xử lý và trao đổi dữ liệu: Quá trình dữ liệu di chuyển giữa các khoa phòng, giữa bệnh viện với bảo hiểm y tế hoặc giữa các cơ sở y tế với nhau cũng tiềm ẩn rủi ro nếu không được mã hóa và kiểm soát chặt chẽ. Nếu không được mã hóa và kiểm soát phù hợp, dữ liệu có thể bị truy cập hoặc đánh cắp trái phép trong quá trình trao đổi.
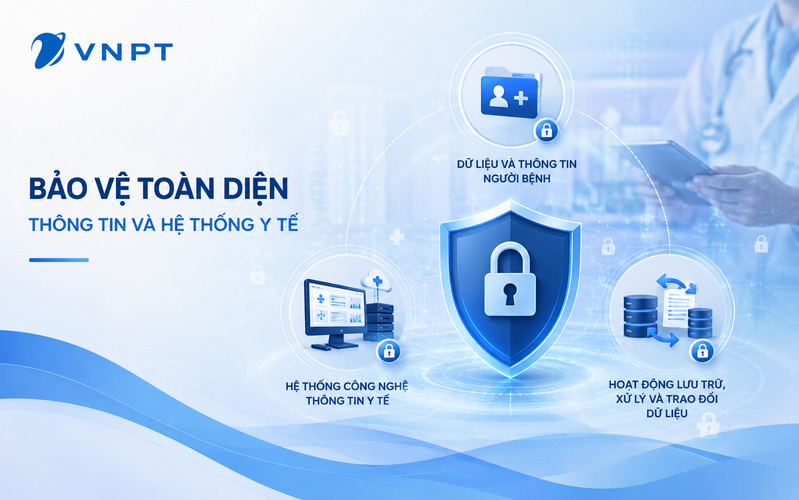
Ba nhóm dữ liệu và hệ thống cần được bảo vệ để bảo đảm an toàn thông tin y tế.
3. Những nguy cơ mất an toàn thông tin y tế phổ biến
Dữ liệu sức khỏe chứa nhiều thông tin cá nhân nhạy cảm, trong khi hoạt động khám chữa bệnh phụ thuộc ngày càng nhiều vào hệ thống số. Vì vậy, các cơ sở y tế phải đối mặt với nhiều nguy cơ như:
-
Lộ lọt, truy cập trái phép dữ liệu người bệnh: Xảy ra khi hệ thống phân quyền lỏng lẻo, cho phép nhân viên hoặc bên thứ ba truy cập vào thông tin vượt quá phạm vi công việc. Hậu quả là dữ liệu nhạy cảm có thể bị sao chép, phát tán hoặc mua bán trái phép mà cơ sở y tế không hề hay biết.
-
Đánh cắp tài khoản, sai phạm từ người dùng nội bộ: Nhân viên y tế dùng mật khẩu yếu, chia sẻ tài khoản dùng chung hoặc thiếu ý thức bảo mật đều tạo ra lỗ hổng cho kẻ xấu chiếm quyền truy cập.
-
Mã độc và tấn công mạng: Mã độc, đặc biệt là ransomware, có thể mã hóa dữ liệu, khóa quyền truy cập hoặc làm gián đoạn các hệ thống đang vận hành. Trong một số trường hợp, kẻ tấn công còn yêu cầu tiền chuộc để khôi phục quyền truy cập. Với cơ sở y tế, sự cố kéo dài có thể ảnh hưởng trực tiếp đến việc tra cứu hồ sơ, xử lý thông tin và duy trì hoạt động khám chữa bệnh.
-
Khai thác lỗ hổng hệ thống, phần mềm, thiết bị: Các phần mềm chưa được vá lỗi kịp thời, thiết bị y tế IoT thiếu cấu hình bảo mật là cửa ngõ để tin tặc xâm nhập sâu vào mạng nội bộ, từ đó lan rộng ra toàn bộ hệ thống.
-
Mất dữ liệu hoặc gián đoạn hệ thống: Có thể xuất phát từ sự cố kỹ thuật, thiên tai, lỗi con người hoặc tấn công có chủ đích. Khi các hệ thống quan trọng ngừng hoạt động, một số quy trình khám chữa bệnh có thể bị gián đoạn, kéo dài thời gian xử lý và tạo thêm rủi ro trong quá trình chăm sóc người bệnh.
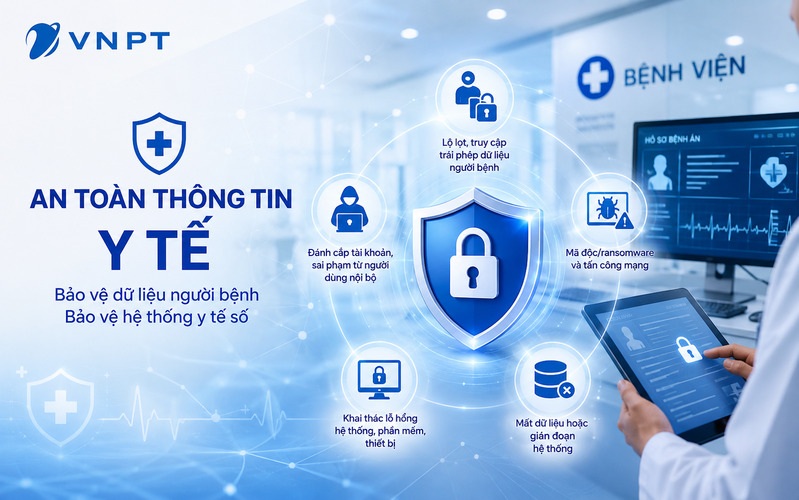
5 nguy cơ mất an toàn thông tin y tế phổ biến
4. Quy định về an toàn thông tin trong lĩnh vực y tế
Việt Nam hiện đã ban hành nhiều văn bản pháp lý nhằm siết chặt yêu cầu bảo mật dữ liệu trong lĩnh vực y tế, đặc biệt trong bối cảnh bệnh án điện tử đang được triển khai toàn quốc.
-
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15: Có hiệu lực từ ngày 1/1/2026, quy định về bảo vệ dữ liệu cá nhân trong quá trình thu thập, lưu trữ, sử dụng và chia sẻ. Trong lĩnh vực y tế, các thông tin liên quan đến sức khỏe cần được kiểm soát chặt chẽ trong suốt quá trình xử lý dữ liệu.
-
Nghị định 85/2016/NĐ-CP: Quy định về bảo đảm an toàn hệ thống thông tin theo cấp độ. Theo đó, hệ thống thông tin được xác định cấp độ dựa trên tính chất, phạm vi và mức độ ảnh hưởng khi xảy ra sự cố; từ đó áp dụng các yêu cầu quản lý và biện pháp bảo vệ tương ứng.
-
Quyết định 326/QĐ-BYT: Ban hành Quy chế bảo đảm an toàn thông tin, an ninh mạng của Bộ Y tế, quy định trách nhiệm và các yêu cầu trong quản lý, bảo vệ hệ thống thông tin cũng như ứng phó sự cố thuộc phạm vi quản lý của Bộ.
-
Thông tư 13/2025/TT-BYT: Hướng dẫn triển khai hồ sơ bệnh án điện tử tại các cơ sở khám bệnh, chữa bệnh. Việc triển khai, quản lý và khai thác hồ sơ bệnh án điện tử cần gắn với các yêu cầu về bảo mật thông tin, an toàn thông tin và an ninh mạng.
Những yêu cầu này càng trở nên đáng chú ý khi bệnh án điện tử được triển khai trên diện rộng. Theo kế hoạch của Bộ Y tế, giai đoạn 2026 - 2030 tiếp tục mở rộng hồ sơ bệnh án điện tử trên toàn quốc, với mục tiêu đến năm 2030, 100% cơ sở khám bệnh, chữa bệnh triển khai hồ sơ bệnh án điện tử không sử dụng bệnh án giấy.
Khi ngày càng nhiều dữ liệu và quy trình khám chữa bệnh được đưa lên môi trường số, bảo đảm an toàn thông tin không còn là một khâu tách biệt mà cần được tính đến ngay từ quá trình xây dựng, vận hành và kết nối các hệ thống y tế.
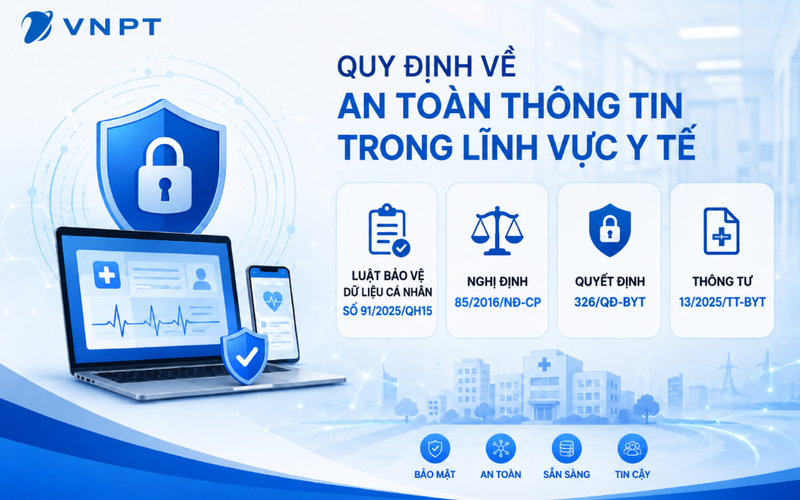
Các quy định được nhà nước ban hành giúp siết chặt yêu cầu bảo mật dữ liệu trong lĩnh vực y tế
5. Cách bảo đảm an toàn thông tin y tế
Để đối phó với các nguy cơ nêu trên, cơ sở y tế cần triển khai đồng bộ nhiều lớp bảo vệ, kết hợp giữa công nghệ, quy trình và con người.
-
Kiểm soát quyền truy cập và tài khoản: Áp dụng nguyên tắc phân quyền tối thiểu, chỉ cấp quyền truy cập đúng với vai trò công việc. Kết hợp xác thực đa yếu tố (MFA) và quản lý vòng đời tài khoản chặt chẽ để hạn chế rủi ro từ tài khoản bị chiếm đoạt hoặc lạm dụng.
-
Bảo vệ dữ liệu trong lưu trữ và truyền tải: Tùy loại dữ liệu, hệ thống và yêu cầu bảo vệ tương ứng, cơ sở y tế cần áp dụng các biện pháp mã hóa phù hợp trong quá trình lưu trữ và truyền tải. Việc phân loại và gắn nhãn dữ liệu nhạy cảm cũng giúp áp dụng chính sách bảo vệ phù hợp.
-
Bảo vệ hệ thống và thiết bị: Cập nhật bản vá bảo mật định kỳ, sử dụng tường lửa, hệ thống chống xâm nhập và phân vùng mạng để cô lập các thiết bị y tế quan trọng khỏi mạng internet công cộng, giảm thiểu bề mặt tấn công.
-
Giám sát và phát hiện sự cố: Thiết lập cơ chế giám sát an toàn thông tin liên tục, trực tiếp hoặc thông qua dịch vụ chuyên nghiệp, giúp phát hiện sớm các dấu hiệu bất thường và rút ngắn thời gian phản ứng khi xảy ra sự cố.
-
Sao lưu, khôi phục và ứng phó sự cố: Xây dựng kế hoạch sao lưu dữ liệu định kỳ và quy trình khôi phục rõ ràng giúp cơ sở y tế nhanh chóng phục hồi hoạt động sau sự cố, hạn chế tối đa gián đoạn dịch vụ khám chữa bệnh.
-
Đào tạo và nâng cao nhận thức ATTT: Nhiều sự cố bảo mật có liên quan đến thao tác, thói quen sử dụng hoặc nhận thức của người dùng. Đào tạo định kỳ cho nhân viên y tế về nhận diện lừa đảo, quy tắc sử dụng mật khẩu và xử lý dữ liệu an toàn giúp giảm đáng kể rủi ro từ lỗi con người.
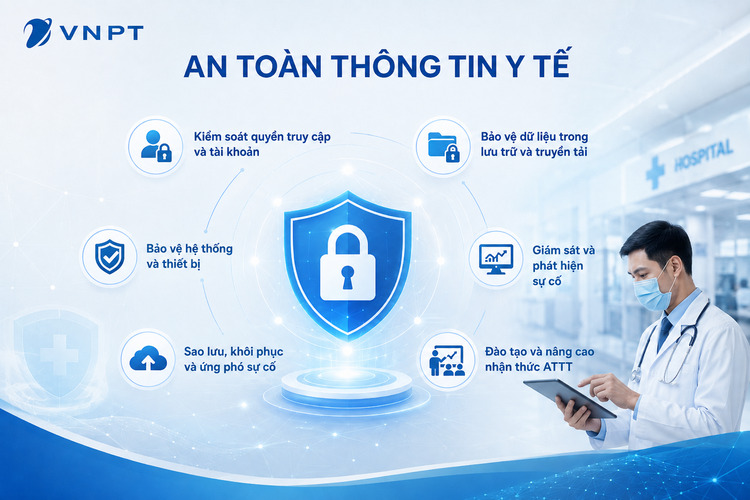
6 cách đảm bảo an toàn thông tin y tế mà cơ sở y tế nên áp dụng
6. Cơ sở y tế nên triển khai an toàn thông tin y tế như thế nào?
Các biện pháp bảo vệ ở trên chỉ phát huy hiệu quả khi được triển khai theo một quy trình thống nhất. Cơ sở y tế có thể tham khảo 6 bước sau để rà soát và tổ chức công tác an toàn thông tin theo từng giai đoạn.
-
Bước 1 - Kiểm kê dữ liệu, hệ thống và tài sản cần bảo vệ: Xác định rõ những dữ liệu, phần mềm, thiết bị nào đang tồn tại trong hệ thống và mức độ quan trọng của từng loại làm cơ sở cho các bước đánh giá tiếp theo.
-
Bước 2 - Đánh giá rủi ro và xác định yêu cầu, cấp độ ATTT: Phân tích các nguy cơ tiềm ẩn đối với từng tài sản thông tin, từ đó xác định cấp độ an toàn thông tin cần áp dụng theo quy định hiện hành.
-
Bước 3 - Xây dựng phương án và lựa chọn biện pháp bảo vệ: Dựa trên kết quả đánh giá rủi ro, cơ sở y tế lựa chọn các giải pháp kỹ thuật và quy trình phù hợp với ngân sách và đặc thù vận hành của mình.
-
Bước 4 - Triển khai, phân quyền và thiết lập giám sát: Đưa các biện pháp bảo vệ vào vận hành thực tế, thiết lập cơ chế phân quyền rõ ràng và hệ thống giám sát liên tục để kịp thời phát hiện bất thường.
-
Bước 5 - Kiểm thử, đánh giá định kỳ: Thực hiện kiểm thử xâm nhập, rà soát lỗ hổng và đánh giá định kỳ để phát hiện sớm điểm yếu, từ đó cập nhật biện pháp bảo vệ phù hợp với các nguy cơ mới.
-
Bước 6 - Ứng phó, khôi phục và cải thiện: Khi có sự cố xảy ra, cần có quy trình ứng phó nhanh chóng, khôi phục dữ liệu và rút kinh nghiệm để liên tục hoàn thiện hệ thống bảo mật theo thời gian.
Trong quá trình triển khai, cơ sở y tế không nhất thiết phải tự xây dựng toàn bộ năng lực giám sát và kiểm thử an toàn thông tin. Với những khâu cần đội ngũ chuyên môn sâu như giám sát sự kiện an ninh, ứng cứu sự cố hay kiểm thử xâm nhập, đơn vị có thể sử dụng các dịch vụ chuyên nghiệp. Trong hệ sinh thái an toàn thông tin của VNPT, một số giải pháp cơ sở y tế có thể tham khảo gồm:
-
VNPT MSS: Nền tảng giám sát, quản lý an toàn thông tin, hỗ trợ theo dõi sự kiện an ninh, phát hiện nguy cơ và hỗ trợ ứng phó khi xảy ra sự cố.
-
VNPT Pentest: Dịch vụ kiểm thử xâm nhập mô phỏng các kịch bản tấn công để phát hiện lỗ hổng trong hệ thống, ứng dụng hoặc hạ tầng mạng, từ đó hỗ trợ đơn vị đưa ra phương án khắc phục phù hợp.
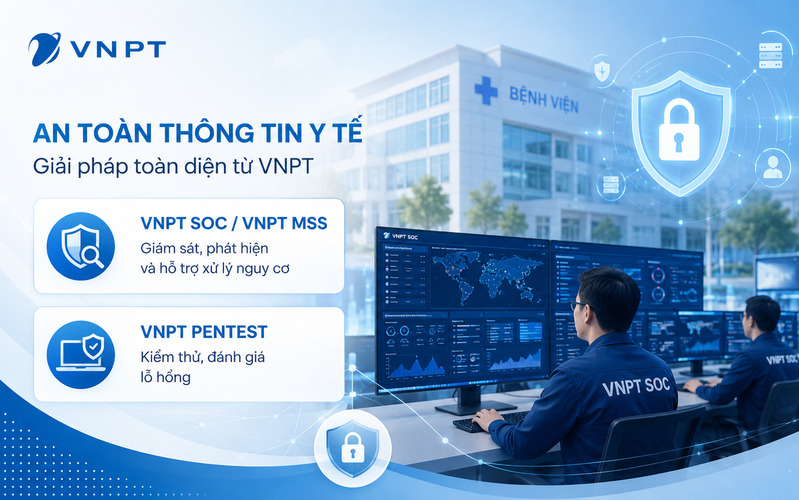
VNPT MSS và VNPT Pentest hỗ trợ cơ sở y tế tăng cường năng lực giám sát và phát hiện lỗ hổng an toàn thông tin
Liên hệ ngay hotline miễn phí 18001260 hoặc VNPT Tỉnh/thành phố gần nhất để được đội ngũ chuyên gia tư vấn giải pháp an toàn thông tin y tế theo nhu cầu thực tế.
An toàn thông tin y tế không còn là lựa chọn mà đã trở thành yêu cầu bắt buộc trong hành trình chuyển đổi số của ngành y tế Việt Nam, đặc biệt khi bệnh án điện tử đang được triển khai rộng khắp. Đầu tư đúng mức vào con người, quy trình và công nghệ ngay từ bây giờ chính là cách các cơ sở y tế bảo vệ vững chắc dữ liệu bệnh nhân và duy trì hoạt động khám chữa bệnh an toàn, liên tục.